個人情報流出で終わらない!フィッシング詐欺の二次被害を防ぐ4つの対策
サイバー攻撃によって個人情報が流出すると、その情報が別の犯罪に悪用されるおそれがあります。被害を防ぐためには、日頃のセキュリティ対策に加え、情報流出が起きた後の対応も重要です。
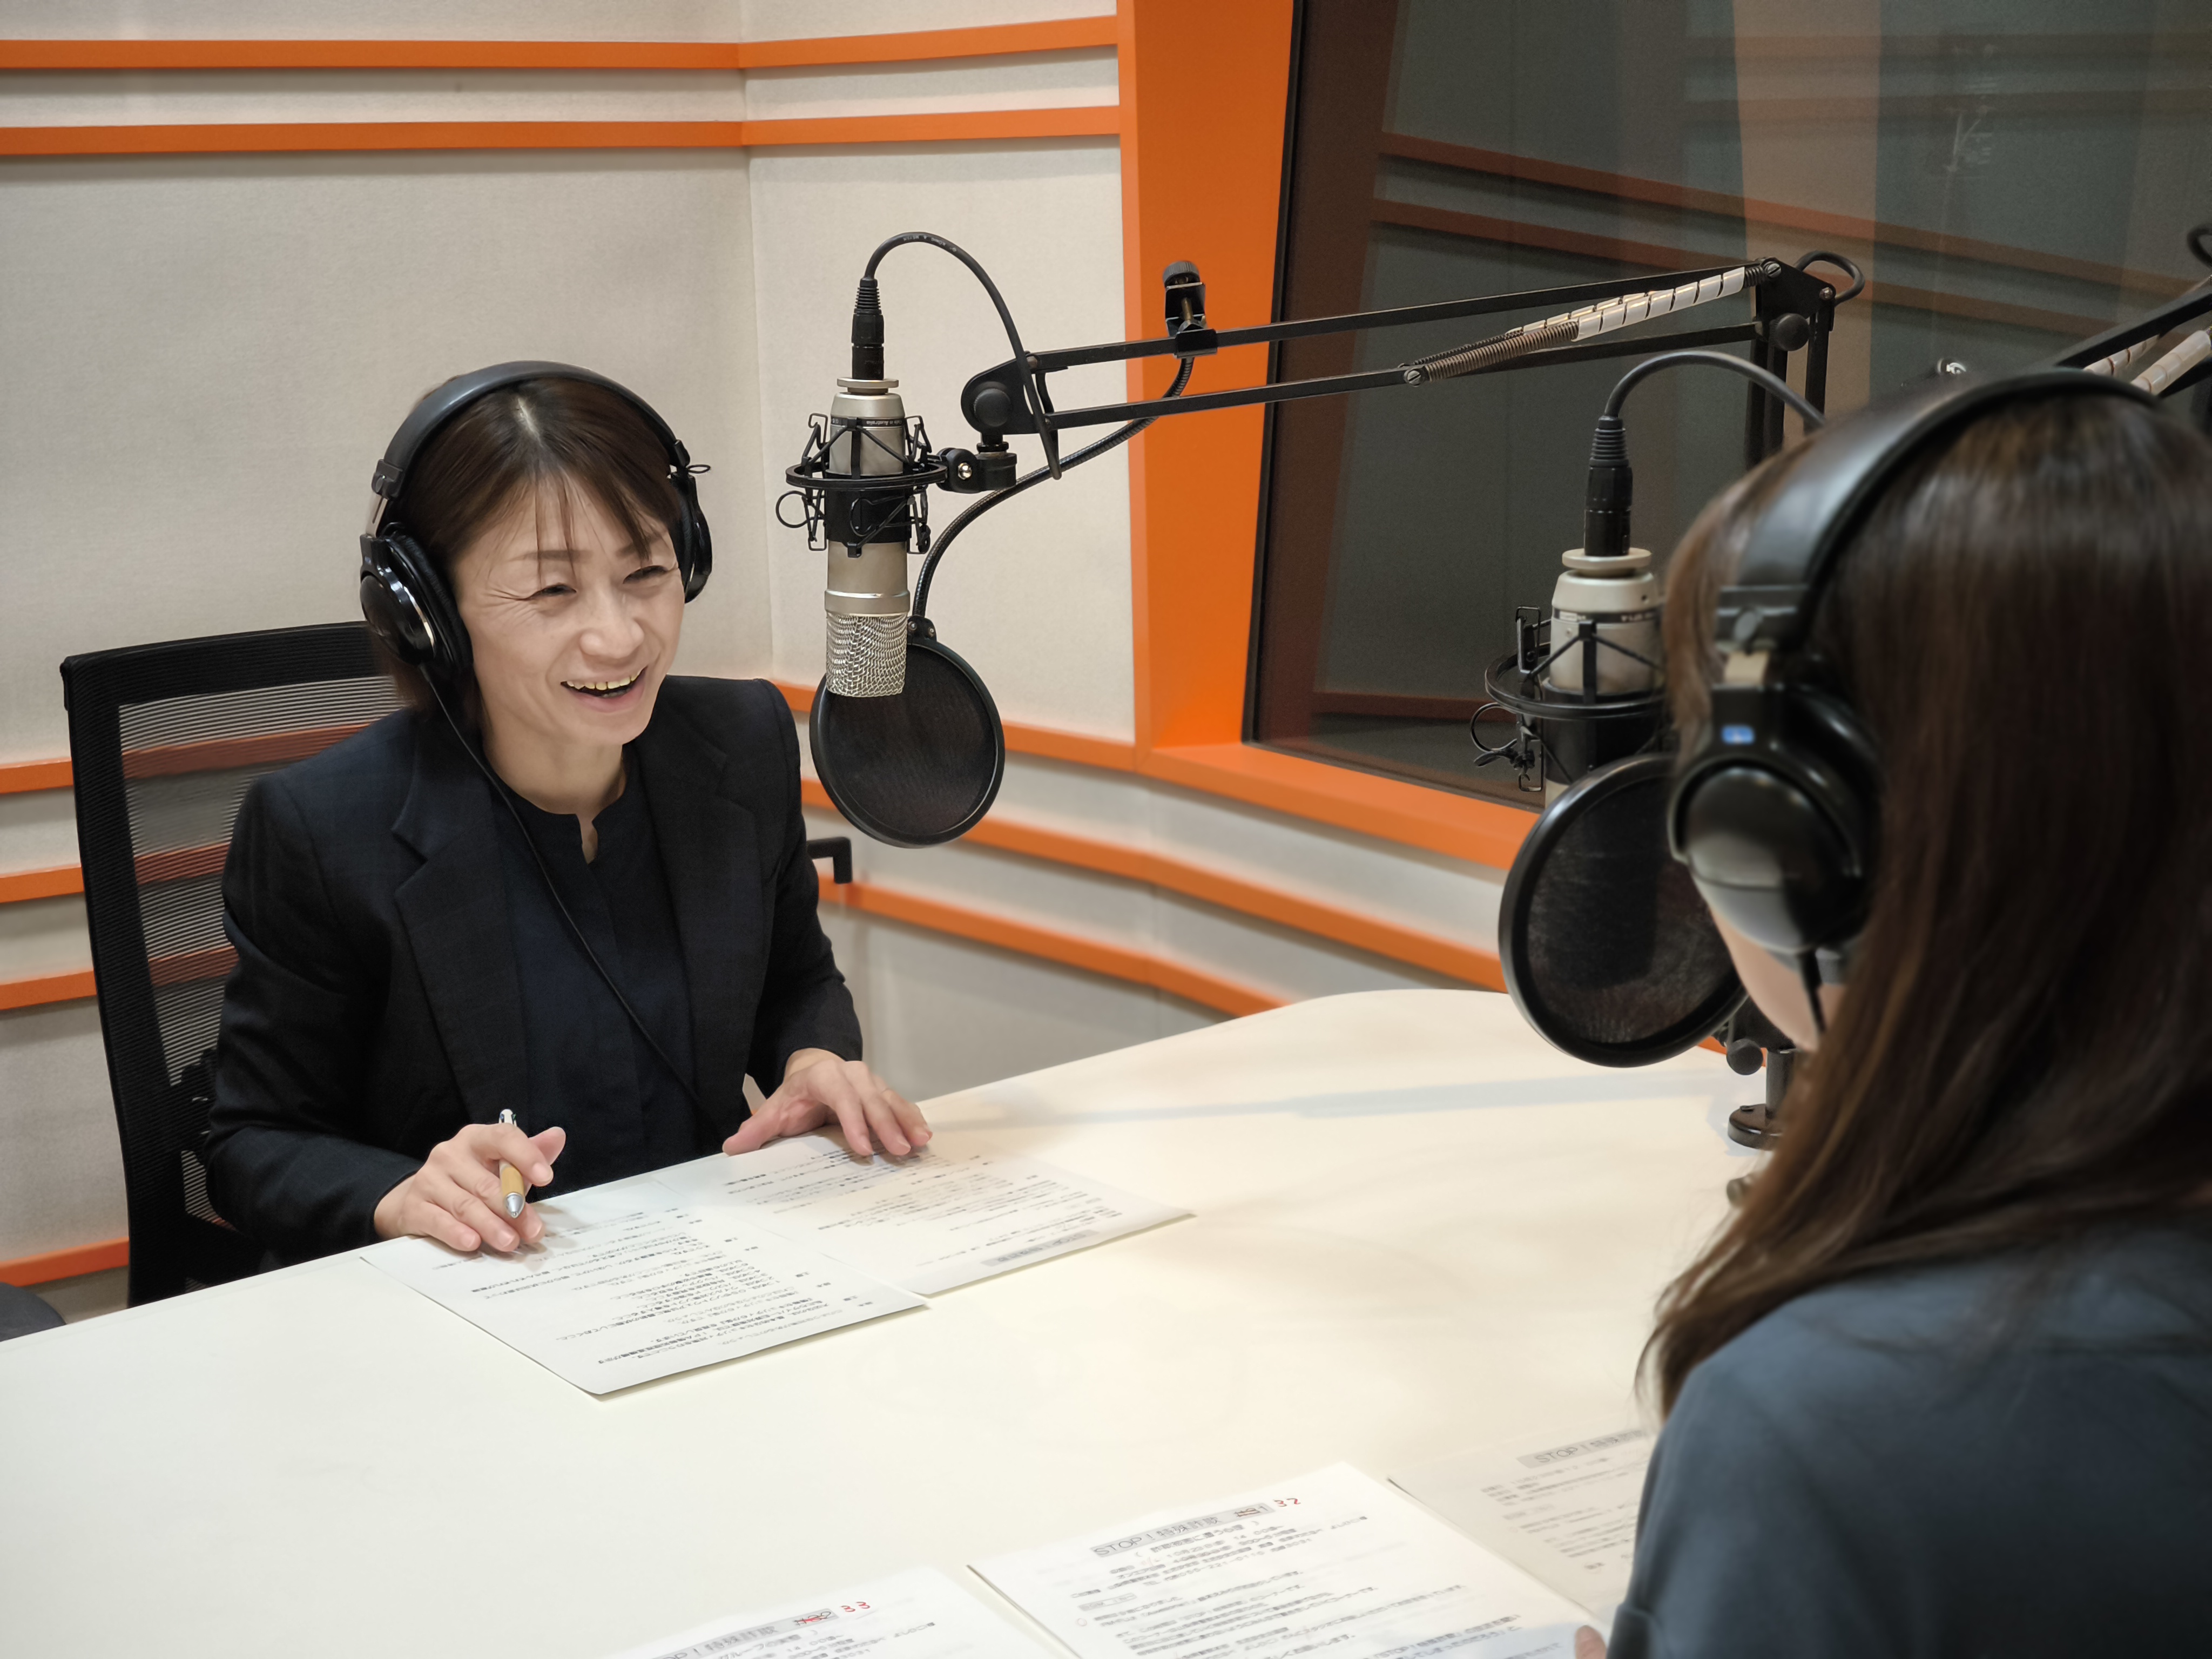
FM-FUJI『Awesome!』のコーナー「STOP! 特殊詐欺」では、山梨県警察本部サイバー犯罪対策課の土屋啓子さんが、サイバー攻撃への基本的な備えと、個人情報流出による二次被害を防ぐためのポイントを紹介しました。
個人情報流出からフィッシング詐欺につながることも
土屋さんによると、サイバー攻撃の手口は日々進歩しており、完全に防ぐことは非常に困難です。一方で、適切な対策を講じることで、被害を最小限に抑えられる可能性があります。
山梨県警察本部サイバー犯罪対策課が推奨しているのが、IPA(情報処理推進機構)が示す「情報セキュリティ6か条」です。
・OSやソフトウェアを常に最新の状態にする
・ウイルス対策ソフトを導入する
・パスワードを強化する
・共有設定を見直す
・バックアップを取る
・脅威や攻撃の手口を知る
こうした基本的な対策を、一人ひとりが意識して実践することが大切です。
また、インターネット上に流出した情報を取り戻すことは、ほぼ不可能だといいます。流出した個人情報は、ダークウェブと呼ばれるネットワークで売買され、犯罪グループに渡ることもあります。
注意したいのが、流出した情報を悪用した「二次被害」です。
例えば、名前や電話番号、メールアドレスなどが漏洩した後、「情報漏洩がありました。パスワードの変更をお願いします」といったメールが届くケースです。メール内のリンクから偽のサイトに誘導され、さらに個人情報を盗み取られるおそれがあります。
二次被害を防ぐために確認したい4つの対策
土屋さんが紹介した、個人情報流出後の二次被害を防ぐためのポイントは次の4つです。
1. パスワードをサービスごとに変える
複数のサービスで同じパスワードを使い回すのは危険です。サービスごとに異なるパスワードを設定しましょう。
2. 多要素認証を設定する
パスワードだけでなく、顔認証や指紋認証などの生体認証、スマートフォンのアプリなどを利用した多要素認証も設定します。万が一パスワードが不正利用されても、追加の認証によってアカウントを守る助けになります。
3. フィッシングメールに注意する
「緊急」「重要」などと書かれ、対応を焦らせるメールには注意が必要です。個人情報流出を知らせる内容であっても、メール内のリンクを安易に開かず、慎重に対応しましょう。
4. ログイン履歴や利用明細を確認する
メールアドレスが流出した場合、そのアドレスで登録しているサービスのログイン履歴や利用明細を確認します。不正な利用が見つかった場合は、サービスをすぐに停止し、対処方法が分からないときは警察に相談してください。
日頃の備えと、被害に気づいた後の対応を
サイバー攻撃による被害を最小限に抑えるには、普段からのセキュリティ対策と、情報流出後の冷静な対応が欠かせません。
『Awesome!』の「STOP! 特殊詐欺」では、今回紹介した対策について、山梨県警察本部サイバー犯罪対策課の土屋啓子さんが解説しました。「情報セキュリティ6か条」の詳細は、IPA情報処理推進機構のホームページでも確認できます。
不正利用に気づいたときや、対処方法が分からないときは、最寄りの警察署または山梨県警察本部サイバー犯罪対策課に相談しましょう。
FM-FUJI『Awesome!』は、radikoのタイムフリーでも聴取できます。放送を聴きながら、日頃のセキュリティ対策を見直してみてはいかがでしょうか。